進化し続ける現代の脅威ランドスケープにおいて、自社のセキュリティソリューションがどのように機能するか、そして他のソリューションとどのように連携するかを理解することは重要です。これは、洗練された革新的なサイバー攻撃を含む高度なサイバー犯罪活動に対して警戒する、Webアプリケーションファイアウォール(WAF)やネットワークファイアウォールソリューションにおいて特に当てはまります。Webアプリケーションやネットワークに対する脅威から組織を保護する正しい方法を知ることは、安全を維持できるか、あるいは攻撃の余波に対処することになるかの分かれ目となります。
Webアプリケーションファイアウォール(WAF)は、さまざまな悪意ある攻撃を検知して保護するためにWeb公開アプリケーションの前面に配置される、ハードウェアアプライアンス、仮想アプライアンス、またはクラウドベースのサービスです。WAFはレイヤー7のWebアプリケーション通信(HTTP/S)に特化しており、ネットワークのインターネット公開ゾーンにあるアプリケーションを保護します。
WAFは、通信をアプリケーションに通過させるべきか、あるいはブロックすべきかを判断するために、多くの手法を使用できます。これらの手法の一部は、既知のシグネチャのブラックリストに基づくネガティブセキュリティモデルに属し、一部は機械学習やビヘイビアベースのアルゴリズムによって駆動される許可リストに基づくポジティブセキュリティモデルに属します。ほとんどのWAFはネガティブセキュリティモデルのみに依存しています。より高度なWAFの中には、ポジティブセキュリティモデルとネガティブセキュリティモデルを組み合わせて使用するものもあります。
最後に、WAFはスタンドアロンツールから、APIの保護、ボット管理と軽減機能、アプリケーションレイヤー7のDDoS対策、クライアントサイド保護など、一連の機能を含む完全に統合されたWebアプリケーションおよびAPI保護(WAAP)製品群へと移行しつつあります。
WAFセキュリティに関する詳細なガイドで詳細をご覧ください
ネットワークファイアウォールは、コンピュータネットワークへの不正アクセスから保護します。ネットワークファイアウォールは、安全なゾーンを作成し、セキュリティの低いゾーンから分離することで不正アクセスを防ぎます。設定およびアクセス制御ポリシーを使用して、2つのゾーン間の通信を制御します。ネットワークファイアウォールは通常、OSI参照モデルのレイヤー3および4で動作し、ドメインネームシステム(DNS)、ファイル転送プロトコル(FTP)、簡易メール転送プロトコル(SMTP)、セキュアシェル(SSH)、Telnetなどのネットワークプロトコルに焦点を当てています。
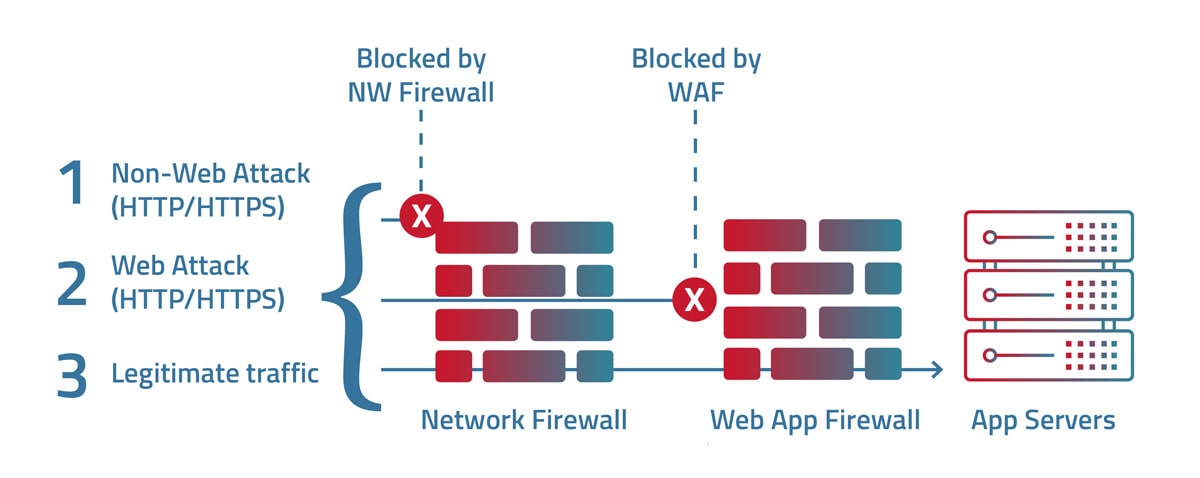
ネットワークファイアウォールとWebアプリケーションファイアウォール(WAF)はどちらもサイバー攻撃からの保護に役立つセキュリティソリューションですが、その動作原理、監視するインターネットレイヤーとプロトコル、および保護対象となる攻撃の種類において異なります。WAFは、Webアプリケーションとエンドユーザーの間で行われるHTTP通信(OSI参照モデルレイヤー7)をフィルタリングおよび監視することでWeb通信を保護します。インジェクション、クロスサイトスクリプティング、サーバーサイドリクエストフォージェリ、その他のWebアプリケーション攻撃などの攻撃を検知・防止するために、異なる一連のセキュリティポリシーを採用しています。これに対し、ネットワークファイアウォールは、事前定義されたセキュリティポリシーに基づいてネットワーク層およびトランスポート層の通信(OSI参照モデルレイヤー3および4)を監視・制御し、不正な通信の侵入を確実に拒否します。
どちらのソリューションもサイバーセキュリティにおいて極めて重要な役割を果たしますが、主な違いはその機能と特性にあります。WAFはWebアプリケーションの保護において重要な役割を果たし、Web関連の攻撃に対して防御することができます。通常、WAFはアプリケーションの脆弱性を標的とする可能性のある、複雑なHTTPおよびHTTPSベースの攻撃から保護するためにWebサーバーの前面に配備されます。一方、ネットワークファイアウォールは、侵入防御機能によってネットワークへの不正アクセスを防止し、主にネットワークセキュリティを補完します。
Webアプリケーションを適切に保護しないことは、組織にとって深刻な影響を及ぼす可能性があります。Webアプリケーションが侵害されると、ハッカーが機密情報へのアクセス、アプリケーション機能の改変、またはシステムの停止を引き起こし、重要なビジネスデータが危うくなります。したがって、Webアプリケーションを完全に保護するためには、WAFとネットワークファイアウォールの両方を配備することが不可欠です。WAFは悪意あるHTTPおよびHTTPS通信をフィルタリングしてWebアプリ特有の脅威から保護し、ネットワークファイアウォールはWebアプリケーションのバックエンドインフラストラクチャを保護します。
ネットワーク通信とアプリケーション通信
ネットワーク通信とアプリケーション通信は、サイバーセキュリティにおいて理解しておくべき極めて重要な2つの概念です。ネットワーク通信とはネットワーク上のデバイス間におけるデータパケットのフローを指し、アプリケーション通信とは同一または異なるホスト上のアプリケーション間におけるデータのフローを指します。この通信への不正アクセスは、組織にとって重大な脅威となります。これは、サイバー犯罪者が権限を持たずにアプリケーションやネットワークにアクセスしたときに発生します。アプリケーション通信の場合、このようなアクセスは、個人がアプリケーションの脆弱性を悪用することで発生する可能性があります。対照的に、ネットワーク攻撃は不正アクセスを標的とし、ネットワークリソースへのアクセスを試みてシステムを危うくし、損害や混乱を引き起こします。
これらの脅威を軽減することが重要であることは言うまでもありません。侵入防御システムやファイアウォールは、ネットワーク攻撃を防止するために配備されます。一方、Webアプリケーションファイアウォール(WAF)は、アプリケーションへのHTTP通信を検査およびフィルタリングし、危害を及ぼす可能性のある悪意ある通信をブロックします。サイバー攻撃においてはネットワーク通信とアプリケーション通信の両方が標的となり得ることに留意することが重要であり、これは堅牢なサイバーセキュリティ対策の重要性を強調しています。不正アクセスから保護し脆弱性を軽減し、重要なデータをサイバー攻撃から安全に保つためには、WAF、ファイアウォール、IDPSなどの適切なツールを導入することが不可欠です。
レイヤー7とレイヤー4および3の保護
レイヤー7の保護とレイヤー3および4の保護は、どちらもネットワークセキュリティ保護メカニズムの不可欠な構成要素です。レイヤー7の保護とは、アプリケーションの通信を観察し、パターンを認識し、通常のアプリケーション通信に適合しない悪意ある通信を拒否することに焦点を当てた、アプリケーションレベルの保護メカニズムを指します。対照的に、レイヤー3および4の保護とは、標準的なTCP/IPおよびUDPプロトコルスイートに基づいたネットワークレベルの保護を指し、送信元および宛先のIPアドレスとポートに基づいて通信のフローを制御することに焦点を当てています。両手法の主な違いは、レイヤー7の保護がアプリケーションプロトコルによって明示的に許可されていないものをすべて拒否することに焦点を当てている点です。一方、レイヤー3およびレイヤー4は、IPアドレス、ポート、またはプロトコルに基づく事前定義されたルールに一致しない通信を制限することに焦点を当てています。
不正アクセスとWeb攻撃の違い
不正アクセスとWeb攻撃は、サイバーセキュリティにおける2つの異なる概念です。不正アクセスとは、許可なくシステムやネットワークに侵入することを指し、多くの場合、情報の窃取、改ざん、破壊を目的としています。不正アクセスの例には以下が含まれます。
- パスワードクラッキング
- 窃取された認証情報の利用
- デバイスやハードドライブの物理的な窃盗
一方、Web攻撃はWebアプリケーションの脆弱性を突くことに焦点を当てており、セキュリティ上の不備を通じてWebアプリケーションの機密データやサービスにアクセスすることを目的としています。Web攻撃の例には以下が含まれます。
- SQLインジェクション
- クロスサイトスクリプティング(XSS)
- サーバーサイドリクエストフォージェリ(SSRF)
- Web DDoS攻撃(HTTP/Sフラッド)
- ブルートフォース
両者の決定的な違いは、標的と攻撃のタイプにあります。不正アクセスがシステムやネットワークインフラへの侵入を主目的とするのに対し、Web攻撃はアプリケーション層に焦点を当てています。どちらの場合も、攻撃者の目的はデータの窃取、あるいはアプリケーションや組織のネットワークパフォーマンスへの影響を与ウことにあります。しかし、その手法や攻撃のタイプは異なります。ネットワーク層への攻撃では、攻撃者が組織のネットワークにウイルス、ワーム、マルウェアを感染させ、さまざまな機能、エンドポイントデバイス、サーバーを乗っ取るか、ボットネットに「組み込む」ことが見られます。これに対し、Webアプリケーション層への攻撃では、インジェクションやあらゆるHTTP操作を用いてアプリケーションのデータベースに侵入し、エンドユーザーのアカウントを乗っ取り、あるいはWebアプリケーションのパフォーマンスや機能を改ざんしようとします。不正アクセスとWeb攻撃の違いを理解することは、それらの発生を防ぐための効果的なサイバーセキュリティ対策を実装する上で極めて重要です。
ネットワークファイアウォールとWAFは異なる種類の脅威から保護し、互いに補完し合います。WAFは、ネットワークレイヤー3および4における攻撃から保護するためにネットワークファイアウォールに依存しています。
次世代ファイアウォール(NGFW)は、従来のネットワークファイアウォール機能に加え、アンチウイルス、アンチマルウェア、侵入防御(IPS)、URLフィルタリング、および特定のアプリケーションセキュリティ機能といった追加機能を備えています。
しかし、NGFWのユーザーであっても、公開されているAPIや非公開APIの保護、およびボット管理・軽減機能に加えて、アプリケーションをより包括的に保護するためには、依然としてWAF/WAAPが必要となります。
比較表:WAFとネットワークファイアウォール
| |
WAF |
IPS |
| フォーカス |
Webアプリケーション – OSI参照モデル第7層(HTTP/S) |
OSI参照モデル第3層および第4層のネットワークプロトコル(ネットワーク層およびトランスポート層) |
| 機能 |
インターネット公開ゾーンにあるWebアプリケーションを保護する |
内部ネットワークを保護します。ネットワークをセキュアゾーンと安全性の低いゾーンに分離し、セキュアゾーンへの不正アクセスを防止します。 |
| 機能一覧 |
XSSやCSRF、APIセキュリティ、BOT対策、APIディスカバリーに対するWebアプリケーション保護 |
DNS、FTP、SMTP、SSH、Telnetの保護。次世代ファイアウォール(NGFW)は、アンチウイルス、アンチマルウェア、IPS機能、および一部のアプリケーションセキュリティを追加します。 |