Webアプリケーションファイアウォール(WAF)は、ハードウェアアプライアンス、仮想アプライアンス、またはクラウドベースのサービスであり、Web公開アプリケーションの前に配置されて多様な悪意ある攻撃を検知し保護します。WAFはWebアプリケーションのトラフィック(HTTP/S)に特化しており、ネットワークのインターネット公開ゾーンにあるアプリケーションを保護します。
WAFは、行動アルゴリズム(機械学習やポジティブセキュリティモデル)やネガティブセキュリティモデルなど、さまざまな手法を使用して、トラフィックをアプリケーションに通過させるべきか、ブロックすべきかを判断します。
最後に、WAFは単体ツールから、APIの保護、ボット管理および軽減機能、アプリケーションレイヤー7のDDoS保護、Webアプリケーションセキュリティなど、一連の機能を含む完全統合型のWAAP(Web Application and API Protection)ソリューションへと移行しつつあります。
WAFセキュリティに関する詳細なガイドについては、詳細情報(WAFセキュリティ)をご参照ください。
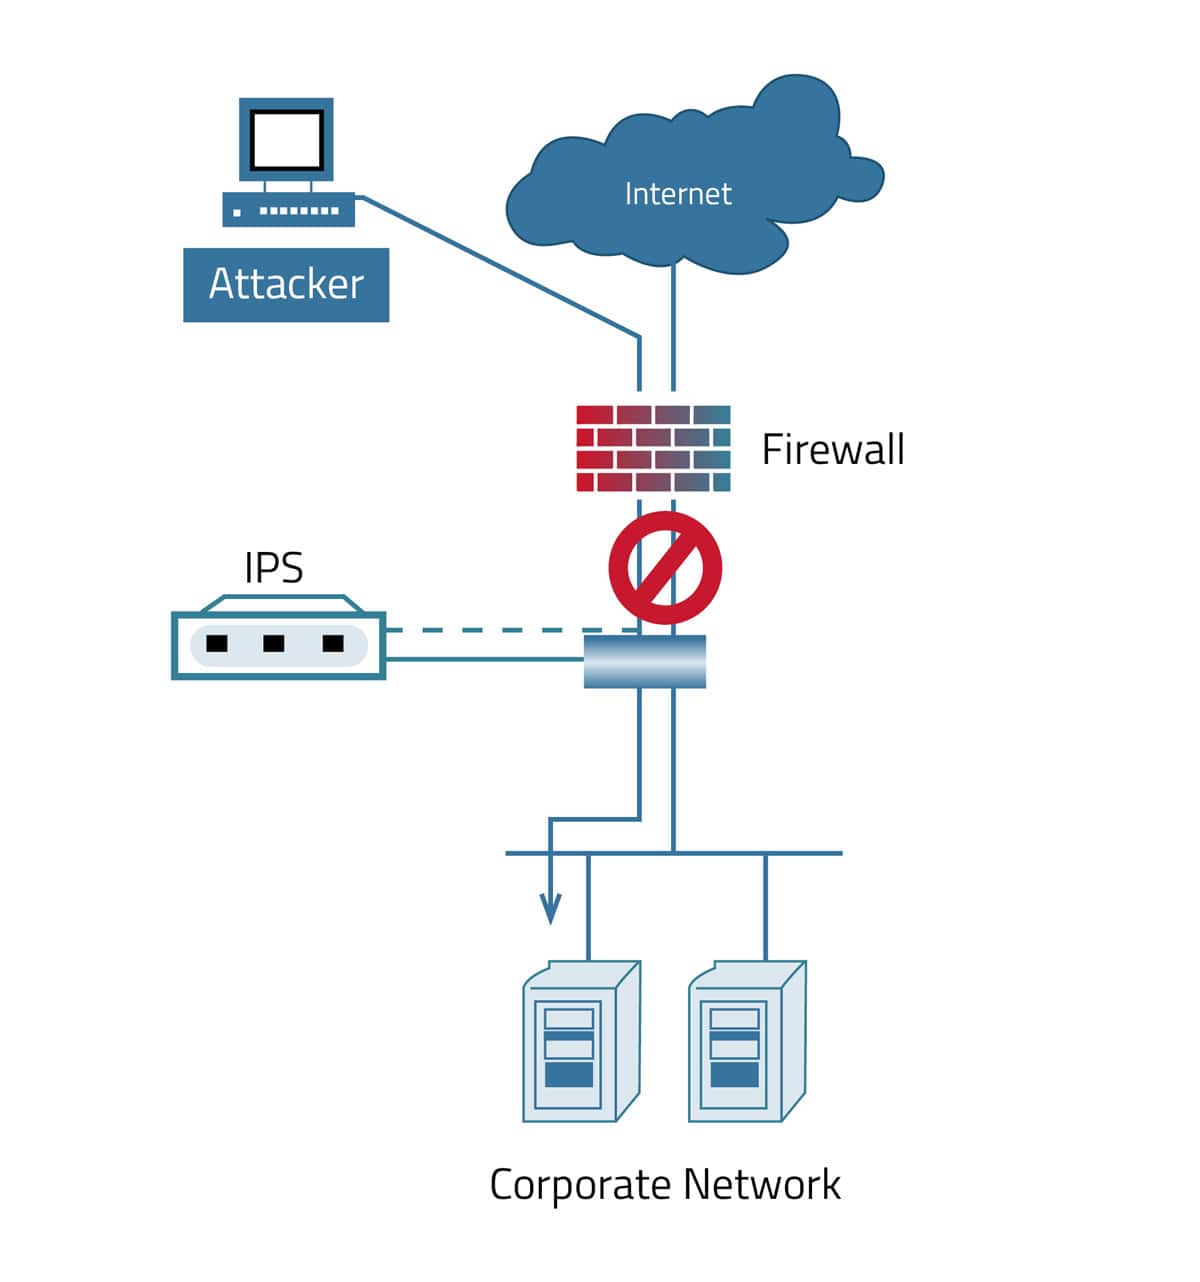
侵入防御システム(IPS)は、ネットワーク上の戦略的なポイントを監視して悪意あるアクティビティをスキャンし、設定に応じて悪意あるトラフィックの報告、ブロック、または破棄を行うネットワークセキュリティデバイスです。IPSは通常、ネットワーク内のファイアウォールの背後、かつWAFの手前に配備されます。
IPSはWAF/WAAPソリューションを補完し、通常は組み合わせて配備されます。WAFの配備はWebアプリケーションのトラフィックを保護し、IPSの配備はすべてのパケットを検査してネットワークレベルでスキャンおよび保護を行います。IPSは通常、受信トラフィックに対してインラインで配備され、ほとんどのネットワークプロトコルで脅威をスキャンし、OSI参照モデルのレイヤー4〜7で機能します。WAFおよびWAAPソリューションは、主に受信トラフィックに対してIPSの背後に配備され、OSI参照モデルのレイヤー7でアプリケーションに対する脅威をスキャンします。
比較表:WAFとIPS
| |
WAF |
IPS |
| 機能 |
レイヤー7攻撃からWebアプリケーションを保護する |
ネットワークを保護する |
| スコープ |
OSIレイヤー7セッション |
OSIレイヤー4〜7パケット |
| プロトコル |
HTTP/HTTPS |
ネットワークプロトコル |
| 導入 |
インラインまたはアウトオブパス |
主にインライン |
| 暗号化/復号 |
はい、SSL/TLS |
なし |
| 導入 |
インラインまたはアウトオブパス |
インライン |
追加リソース